Derrière l’opération spectaculaire : une plongée dans les mécanismes des réseaux frauduleux
Une opération d’une ampleur inédite vient d’ébranler les fondements des réseaux criminels qui prospèrent dans l’ombre des réseaux sociaux en Afrique de l’Ouest. Derrière l’annonce choc de la suppression de plus de 3,7 millions de comptes frauduleux se cachent des mécanismes bien orchestrés, révélant l’ampleur insoupçonnée de ces organisations. Comment ces groupes opèrent-ils ? Quels outils utilisent-ils pour duper des milliers de victimes à travers le monde ? Et surtout, quels sont les dessous de cette coopération internationale qui a permis de frapper un grand coup ?
Cette vaste offensive, coordonnée à l’échelle mondiale, met en lumière la sophistication croissante de la cybercriminalité organisée, tout en soulignant l’urgence d’une réponse coordonnée pour enrayer ce fléau.
Les coulisses d’une fraude à l’échelle industrielle
Les réseaux ciblés par cette opération ne sont pas de simples groupes isolés. Ils fonctionnent comme des entreprises criminelles, avec des départements spécialisés et une hiérarchie bien établie. Les investigations ont révélé que ces organisations emploient des techniques de manipulation psychologique, des faux profils ultra-réalistes et des scénarios d’arnaques rodés pour maximiser leurs gains.
Parmi les méthodes les plus répandues, on retrouve :
- Les arnaques sentimentales : des profils fictifs séduisent leurs victimes pour leur soutirer des sommes importantes sous des prétextes divers (urgence médicale, voyage, etc.).
- Les fausses offres d’emploi : des annonces alléchantes promettant des revenus élevés, nécessitant un virement préalable pour débloquer la « rémunération ».
- Les investissements frauduleux : des plateformes en ligne promettant des rendements mirobolants en cryptomonnaies ou autres actifs, avant de disparaître avec les fonds.
- Le trafic humain : cette opération a également permis de libérer 117 personnes réduites en esclavage pour perpétrer des fraudes dans des centres situés principalement au Ghana. Une facette méconnue de ces réseaux, où les victimes deviennent complices malgré elles.
Ces méthodes, bien que variées, partagent un point commun : l’exploitation de la confiance et de l’urgence. Les escrocs misent sur l’émotion et l’impatience pour contourner la rationalité de leurs proies.
Nigeria et Ghana : les épicentres de l’arnaque en ligne
Si l’Afrique de l’Ouest est un terrain de prédilection pour ces réseaux, le Nigeria et le Ghana se distinguent comme les épicentres de ces activités frauduleuses. Pourquoi ces deux pays ? Plusieurs facteurs expliquent cette concentration :
- Une connectivité internet en plein essor : l’accès au réseau s’est démocratisé, offrant une base de victimes potentielles toujours plus large.
- Des infrastructures financières adaptées : les systèmes de transfert d’argent rapides et peu contrôlés facilitent le blanchiment des fonds.
- Une expertise technologique croissante : certains escrocs sont d’anciens informaticiens ou des spécialistes des nouvelles technologies, capables de contourner les mesures de sécurité.
- Des réseaux sociaux comme terrain de chasse : Facebook, Instagram et d’autres plateformes sont exploités pour cibler des victimes à l’étranger, notamment aux États-Unis et au Royaume-Uni.
Cette concentration géographique ne signifie pas que les victimes sont uniquement locales. Au contraire, les réseaux ciblent des internautes du monde entier, exploitant la distance et l’anonymat pour commettre leurs forfaits sans être inquiétés.
Une opération coordonnée : la clé de la réussite ?
Le succès de cette opération repose sur une collaboration sans précédent entre des acteurs aux profils variés : entreprises technologiques, forces de l’ordre et services judiciaires. Meta, à l’origine de cette initiative, a travaillé en étroite collaboration avec des partenaires majeurs comme Google, Microsoft, Coinbase et OpenAI. Pourquoi une telle mobilisation ?
Les réseaux criminels ne se contentent plus d’utiliser les plateformes : ils en maîtrisent les rouages. Pour les désorganiser, il faut donc une approche globale, capable de :
- Identifier les infrastructures frauduleuses : des « pages dormantes » (shell pages) ont été supprimées avant même d’être activées, empêchant ainsi le lancement de futures campagnes.
- Traquer les circuits financiers : les fonds issus des escroqueries transitent par des réseaux complexes, impliquant parfois des comptes bancaires ou des portefeuilles de cryptomonnaies.
- Recueillir des preuves numériques : les données récupérées lors de ces opérations permettent de reconstituer l’organigramme des réseaux et d’identifier leurs dirigeants.
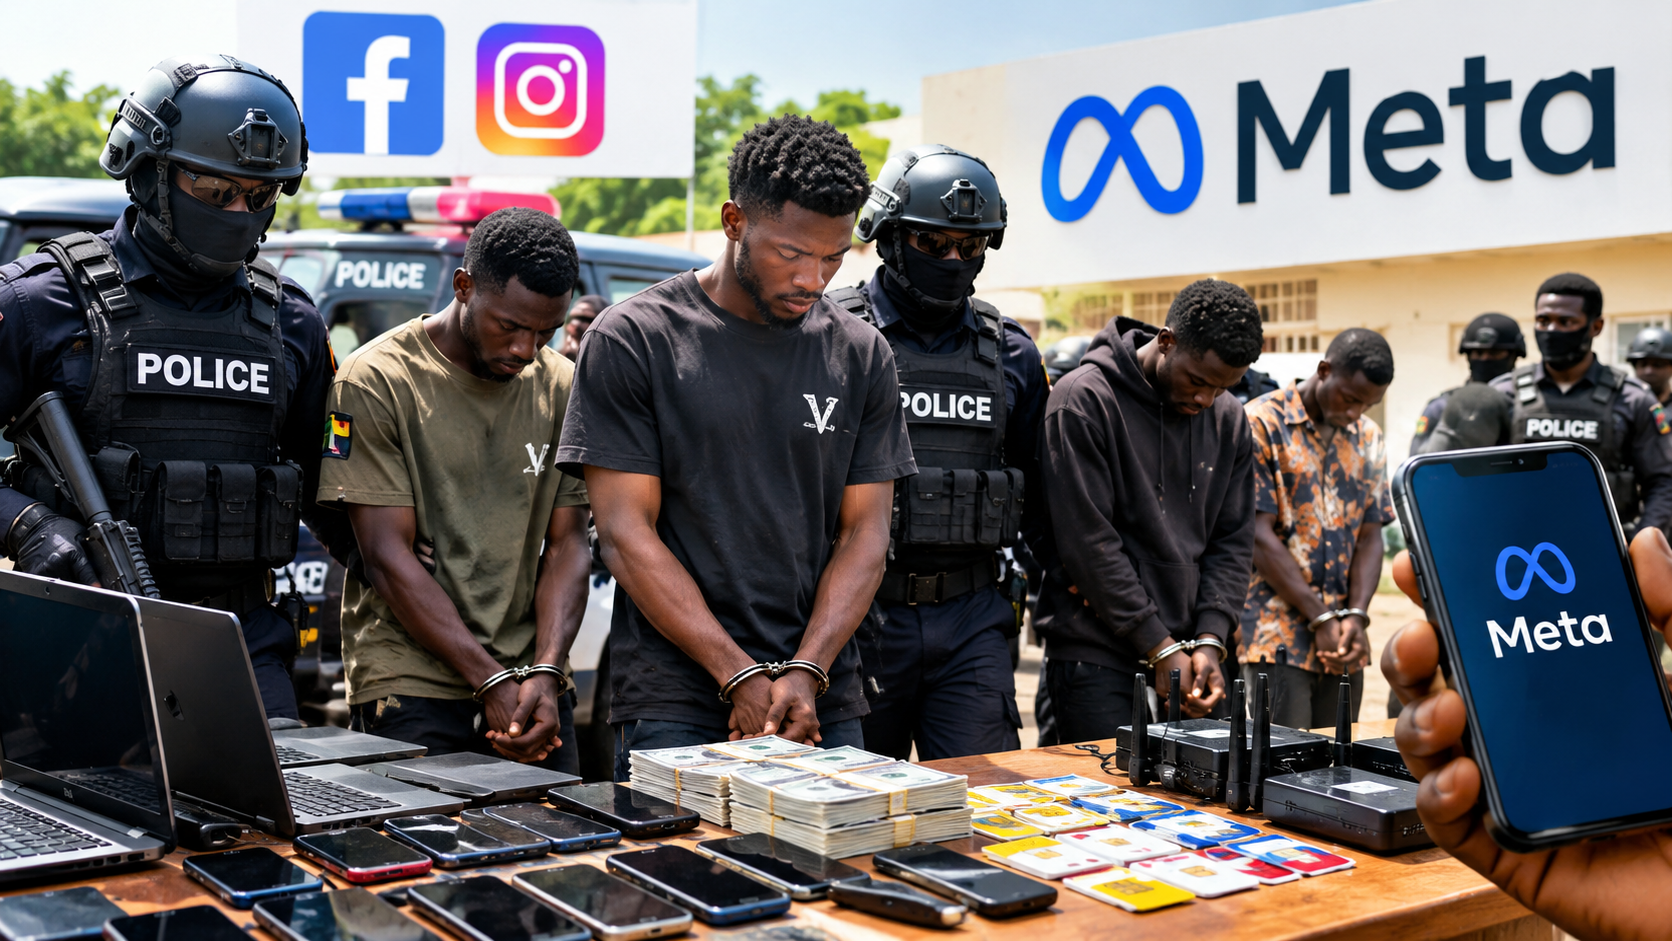
- Déclencher des arrestations ciblées : 28 personnes ont été interpellées dans le cadre de cette opération, un chiffre qui devrait augmenter avec les investigations en cours.
Cette coopération internationale marque un tournant dans la lutte contre la cybercriminalité organisée. Elle montre que, face à des réseaux transnationaux, les réponses doivent être tout aussi globales.
Que reste-t-il après la purge ? des failles à combler et de nouveaux défis
Si la suppression de 3,7 millions de comptes est un succès, elle ne marque pas la fin de la menace. Les réseaux frauduleux sont résilients : la fermeture d’un compte ne signifie pas la fin de l’arnaque. Les criminels peuvent facilement créer de nouveaux profils ou migrer vers d’autres plateformes moins surveillées.
Plusieurs failles persistent et doivent être comblées :
- L’anonymat des plateformes : tant que les utilisateurs peuvent se cacher derrière des identités fictives, le risque de fraude demeure.
- Les lacunes législatives : certains pays peinent à adapter leurs lois pour lutter contre ces formes modernes de criminalité.
- La méconnaissance des victimes : beaucoup ignorent encore les signes avant-coureurs d’une arnaque ou hésitent à signaler les faits par honte ou par peur.
- Les outils des escrocs : l’intelligence artificielle et les deepfakes rendent les faux profils de plus en plus convaincants, compliquant la détection.
Pourtant, des solutions existent. La vigilance des utilisateurs reste le premier rempart : vérifier les identités, éviter les transactions urgentes et signaler les profils suspects sont des gestes simples mais efficaces. Les plateformes, de leur côté, doivent renforcer leurs algorithmes de détection et collaborer activement avec les autorités.
Cette opération aura au moins eu le mérite de révéler l’ampleur du phénomène. Elle rappelle que la lutte contre la cybercriminalité organisée est un combat de tous les instants, où chaque maillon de la chaîne — des utilisateurs aux gouvernements — doit jouer son rôle.
Comment se protéger au quotidien ?
Face à cette menace omniprésente, voici quelques réflexes à adopter pour éviter de tomber dans le piège :
- Ne jamais envoyer d’argent à une personne rencontrée en ligne, même sous prétexte d’une urgence.
- Vérifier systématiquement l’identité de son interlocuteur via un autre canal (appel vidéo, réseau social différent, etc.).
- Se méfier des offres trop belles pour être vraies : un rendement garanti à 20 % par mois est un signe d’alerte.
- Ne jamais payer de frais pour débloquer un emploi ou un gain : une promesse de revenus doit toujours être gratuite.
- Signaler les profils suspects directement sur la plateforme pour alerter les autres utilisateurs et les modérateurs.
- Utiliser des mots de passe robustes et l’authentification à deux facteurs pour sécuriser ses comptes.
En adoptant ces réflexes, chacun peut contribuer à réduire l’impact de ces réseaux criminels et protéger sa propre sécurité financière.